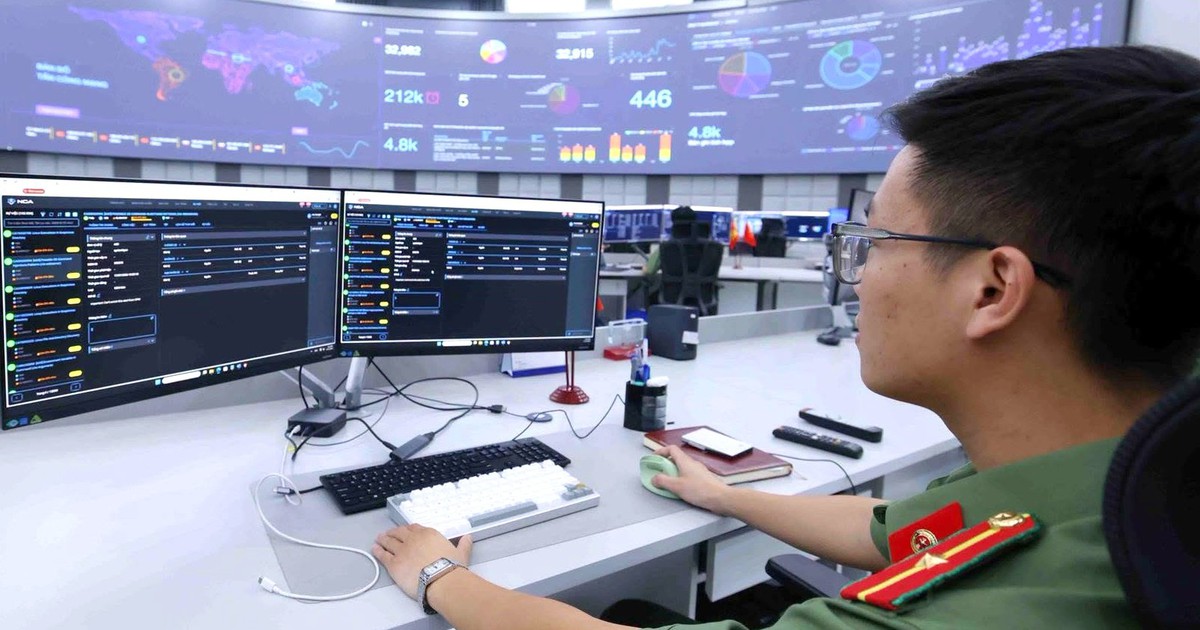
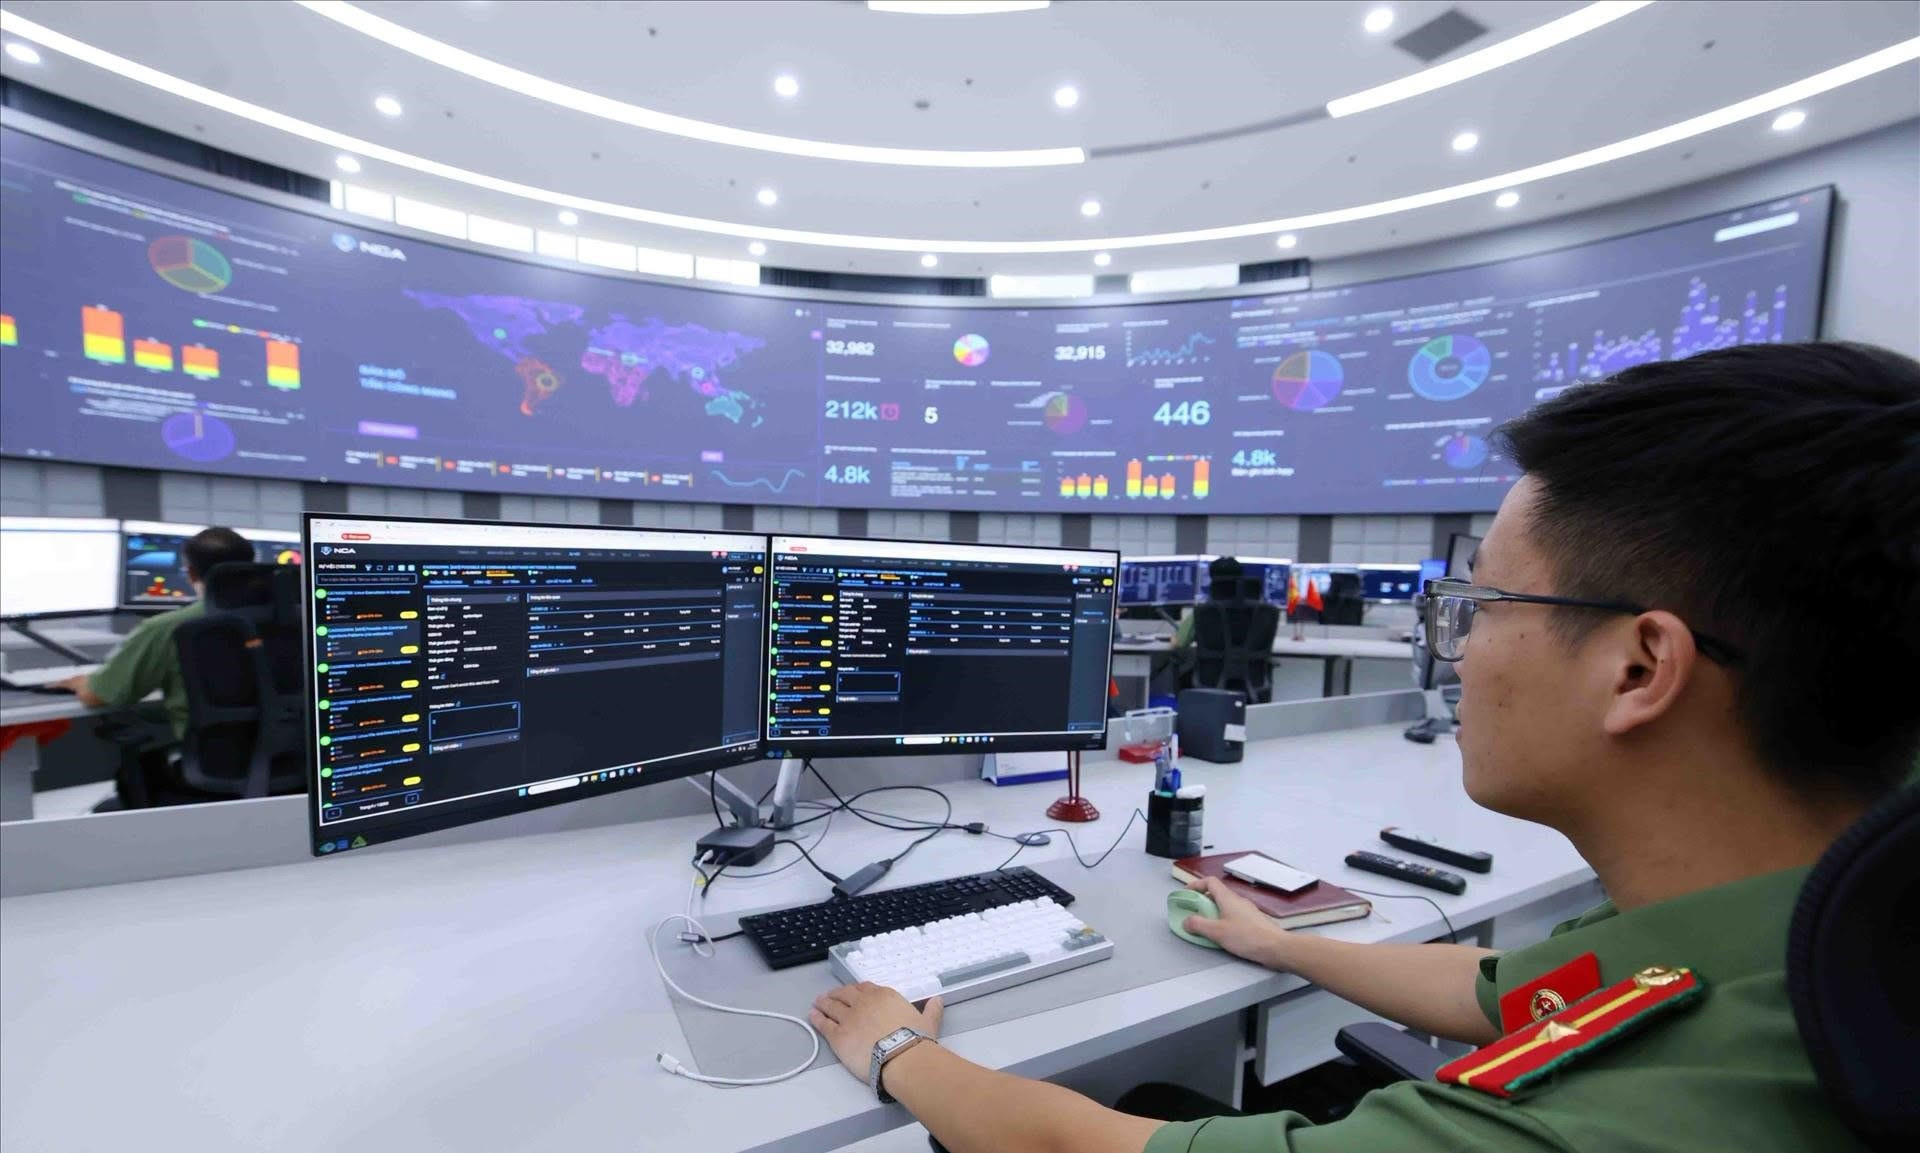
Theo chương trình kỳ họp, sáng ngày 26-10, Bộ trưởng Bộ Công an sẽ thừa ủy quyền của Thủ tướng Chính phủ trình Quốc hội tờ trình về dự Luật An ninh dữ liệu. Việc này xuất phát từ nhận định rằng thực tiễn công tác bảo đảm an ninh mạng và an ninh dữ liệu tại Việt Nam cho thấy mức độ rủi ro ngày càng gia tăng cả về quy mô lẫn tính chất.
Thực trạng rủi ro và sự cần thiết của khung pháp lý mới
Bộ Công an chỉ ra rằng tình trạng dữ liệu cá nhân bị rao bán trái phép trên các diễn đàn ngầm đang xảy ra với quy mô lớn. Bên cạnh đó, thiệt hại kinh tế từ các vụ lừa đảo trực tuyến hay mã độc tống tiền cũng rất đáng kể. Những rủi ro này đang gia tăng nhanh hơn năng lực ứng phó hiện có của hệ thống.
Nếu không có một thể chế quản lý đủ mạnh ngay từ gốc, nguy cơ bị động và lúng túng khi xử lý sự cố sẽ ngày càng lớn, gây thiệt hại cho nhiều đối tượng và thậm chí ảnh hưởng đến an ninh quốc gia. Điều này cũng là bối cảnh cần thiết để xem xét các văn bản hướng dẫn như 02 nghị định hướng dẫn luật phòng chống tham nhũng.
Cơ chế quản lý 5 cấp độ rủi ro dữ liệu
Dự luật được soạn thảo gồm 6 chương và 29 điều, tập trung quy định về bảo vệ an ninh dữ liệu cùng trách nhiệm của các bên liên quan. Điểm trọng tâm là thiết lập cơ chế quản lý dựa trên cấp độ rủi ro thay vì áp dụng yêu cầu đồng nhất cho mọi hoạt động xử lý dữ liệu.
Dự thảo xác định 5 cấp độ rủi ro an ninh dữ liệu, từ thấp nhất (cấp độ 1) đến cao nhất (cấp độ 5), dựa trên khả năng xảy ra sự cố và mức độ thiệt hại tiềm tàng. Các nghĩa vụ bảo vệ sẽ được phân định rõ ràng theo từng cấp độ.
Cụ thể, dữ liệu ở các cấp độ thấp hơn (như cấp độ 1 và 2) gần như không yêu cầu thủ tục hành chính phức tạp. Ngược lại, đối với dữ liệu từ cấp độ 3 trở lên, chủ quản dữ liệu phải thực hiện đánh giá tác động và kiểm toán định kỳ. Đặc biệt, dữ liệu ở cấp độ 4 và 5 cần được thẩm định an ninh trước khi hệ thống vận hành chính thức.
Phân định trách nhiệm theo vòng đời dữ liệu
Dự luật quy định việc bảo vệ an ninh dữ liệu phải diễn ra xuyên suốt toàn bộ vòng đời của dữ liệu – từ khâu thu thập, lưu trữ, xử lý, truyền đưa cho đến khi tiêu hủy. Đồng thời, việc kiểm soát chuyển dữ liệu xuyên biên giới cũng được phân hóa theo cấp độ rủi ro để bảo vệ chủ quyền dữ liệu quốc gia.
Về trách nhiệm quản lý, Chính phủ sẽ thống nhất quản lý nhà nước về an ninh dữ liệu. Các cơ quan, tổ chức, doanh nghiệp với vai trò chủ quản dữ liệu có trách nhiệm tự xác định cấp độ rủi ro và áp dụng biện pháp bảo vệ tương xứng, đồng thời chịu trách nhiệm trước pháp luật.
Theo đó, Nhà nước sẽ tập trung vào công tác hậu kiểm là chính, chỉ thực hiện tiền kiểm đối với các hệ thống hoặc dữ liệu có mức độ rủi ro cao. Ngoài ra, dự thảo còn bổ sung cơ chế bảo vệ tổ chức, cá nhân trong nước trước yêu cầu cung cấp dữ liệu trực tiếp từ nước ngoài nếu không thông qua kênh hợp pháp.
Áp dụng cho công nghệ mới và hướng giảm thủ tục hành chính
Dự luật cũng xác lập định hướng bảo vệ an ninh dữ liệu đối với các công nghệ tiên tiến như trí tuệ nhân tạo. Các đơn vị nghiên cứu, phát triển hệ thống AI hoặc công nghệ mới xử lý dữ liệu có rủi ro cao phải tích hợp biện pháp bảo vệ ngay từ khâu thiết kế, đảm bảo tính nguyên vẹn và nguồn gốc hợp pháp của dữ liệu.
Về mặt thủ tục hành chính, Bộ Công an đề xuất giảm bớt một số quy trình phòng cháy chữa cháy, chuyển mạnh sang cơ chế hậu kiểm. Về phía này, Bộ sẽ phối hợp với các địa phương đầu tư hạ tầng công nghệ và đào tạo cán bộ để đáp ứng yêu cầu giám sát sau sự cố.
Nguồn (Tuổi Trẻ)
Nguồn thông tin: Tuổi Trẻ. Bài viết được biên tập lại từ nguồn công khai.